Informationssäkerhet – struktur, kontroll och efterlevnad

Informationssäkerhet är en affärskritisk fråga som berör hela organisationen. Med rätt struktur, tydliga processer och stöd från erfarna konsulter samt ett kraftfullt digitalt stöd kan ni bygga ett säkerhetsarbete som fungerar i vardagen och klarar morgondagens krav.


Ett strukturerat säkerhetsarbete ger mer än skydd

När informationssäkerheten fungerar väl blir risker, krav och ansvar tydliga i hela organisationen. Säkerhetsarbetet blir en naturlig del av vardagen och stärker förtroendet hos kunder, partners och myndigheter.

  • Tydlig styrning av risker, kontroller och krav

  • Bättre efterlevnad av ISO 27001, NIS2 och GDPR

  • Stärkt förtroende hos kunder och partners

  • Säkerhetskultur som engagerar hela organisationen

SÅ KAN VI HJÄLPA ER

Våra lösningar inom informationssäkerhet

Med stöd av våra konsulttjänster, vårt IT-stöd eller en kombination av båda kan vi hjälpa er med följande lösningar inom informationssäkerhet

Analys av hot, risk och sårbarheter

En strukturerad analys av er hotbild och era sårbarheter ger faktaunderlag för att prioritera rätt skyddsåtgärder. Analysen täcker tekniska, organisatoriska och personrelaterade risker och skapar en realistisk bild av er faktiska exponering.

GAP-analys

En GAP-analys visar hur väl ert informationssäkerhetsarbete möter krav i exempelvis ISO 27001, cybersäkerhetslagen, GDPR och relevanta myndighetsföreskrifter.

Säkerhetsstrategi

En långsiktig plan för skydd av data och affärskritiska system ger ledningen tydliga prioriteringar och en gemensam riktning. Strategin kopplar säkerhetsarbetet till verksamhetens mål och skapar en grund för strukturerat genomförande över tid.

Projektledning och införande

Guidning genom hela processen, från strategi till fullständigt genomförande. Med en riskbaserad implementering säkerställer vi att rätt åtgärder prioriteras i rätt ordning och att organisationen är förberedd för certifiering och löpande efterlevnad.

Internrevision

Internrevisioner visar hur väl processer, kontroller och arbetssätt uppfyller kraven i ISO 27001. Våra IRCA-utbildade revisorer granskar, ger rekommendationer och kan coacha era interna revisorer.

Digitalt stöd för informationssäkerhet

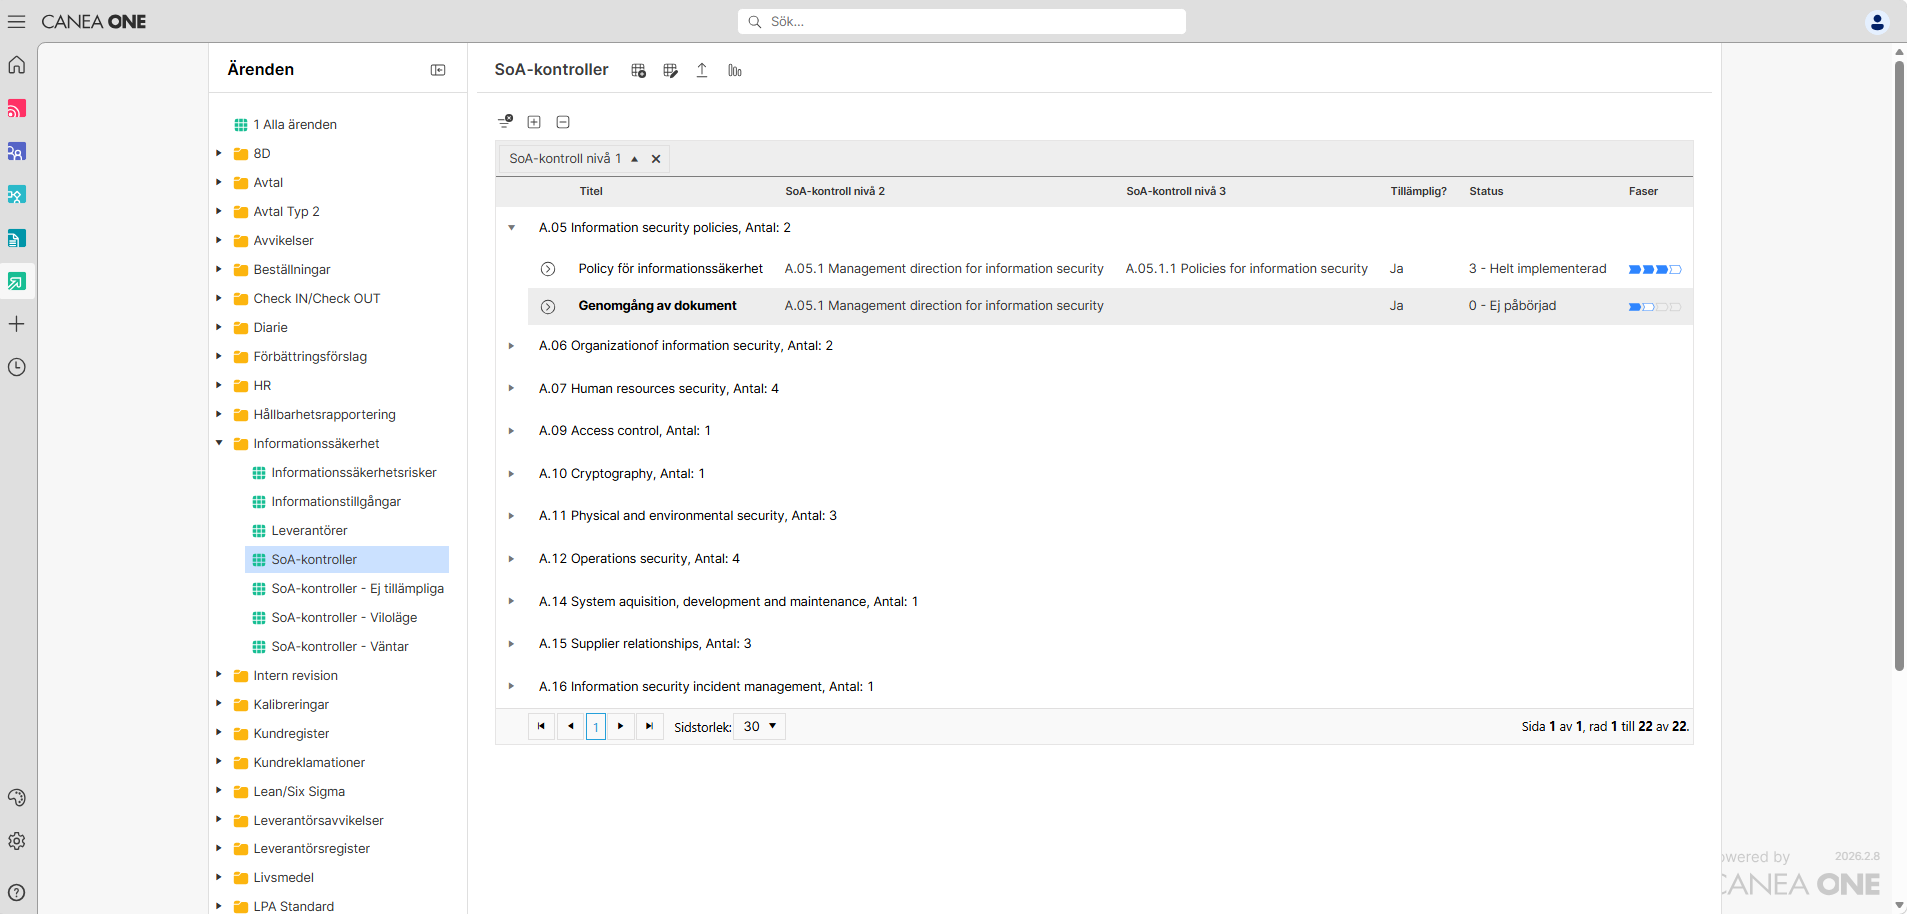
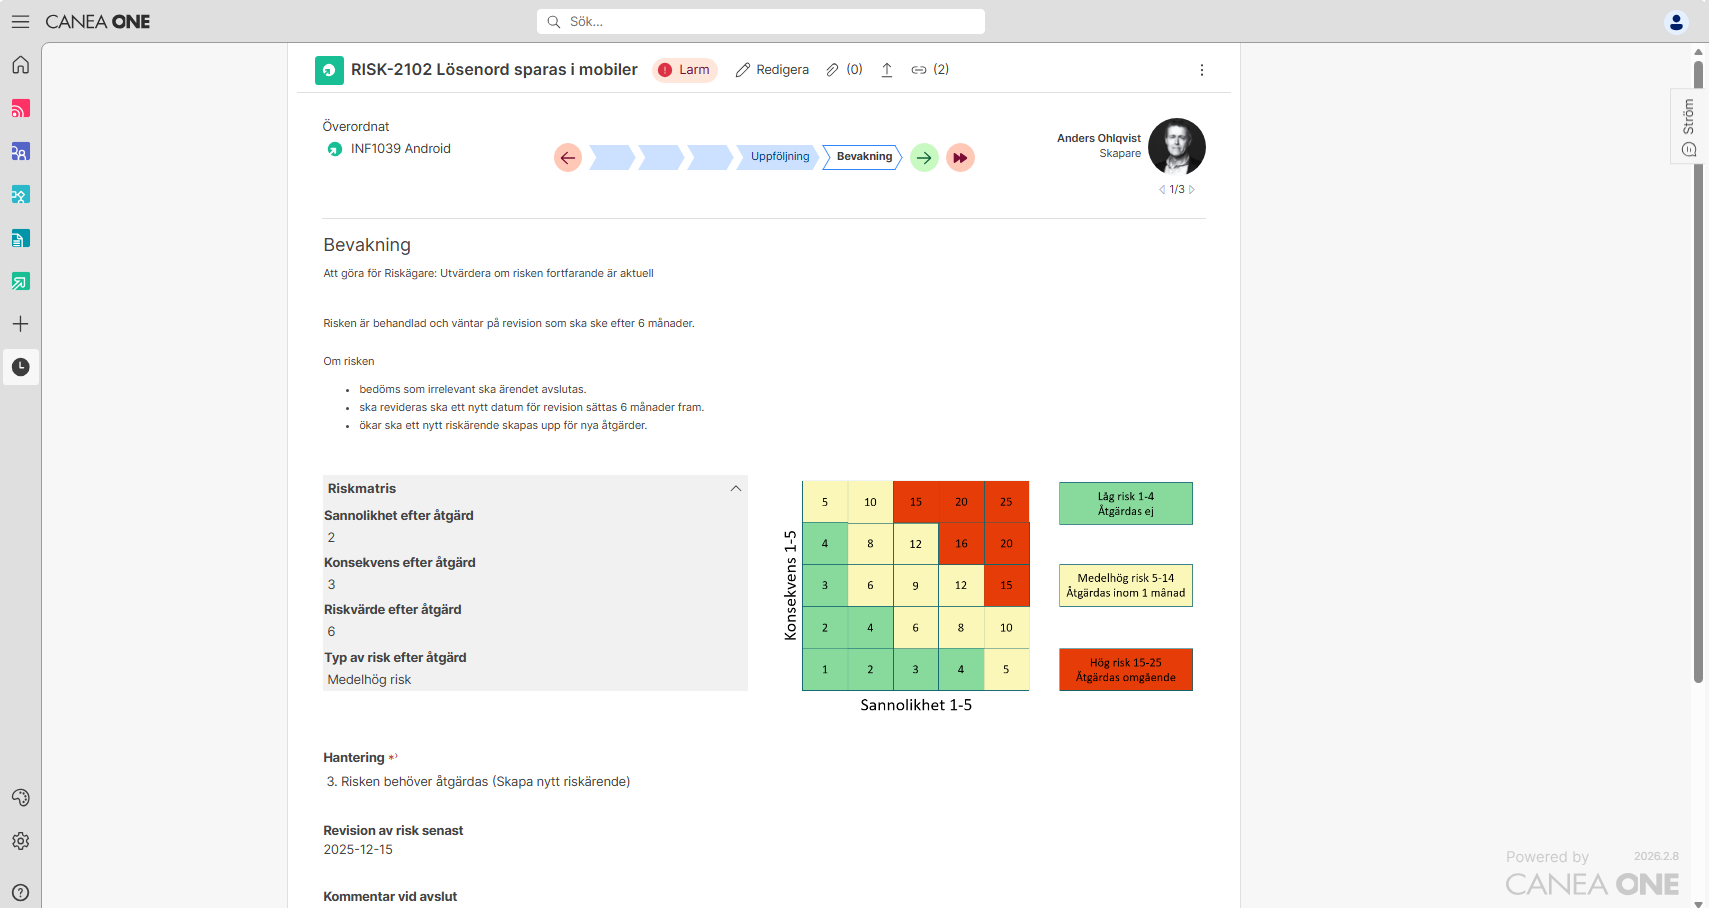
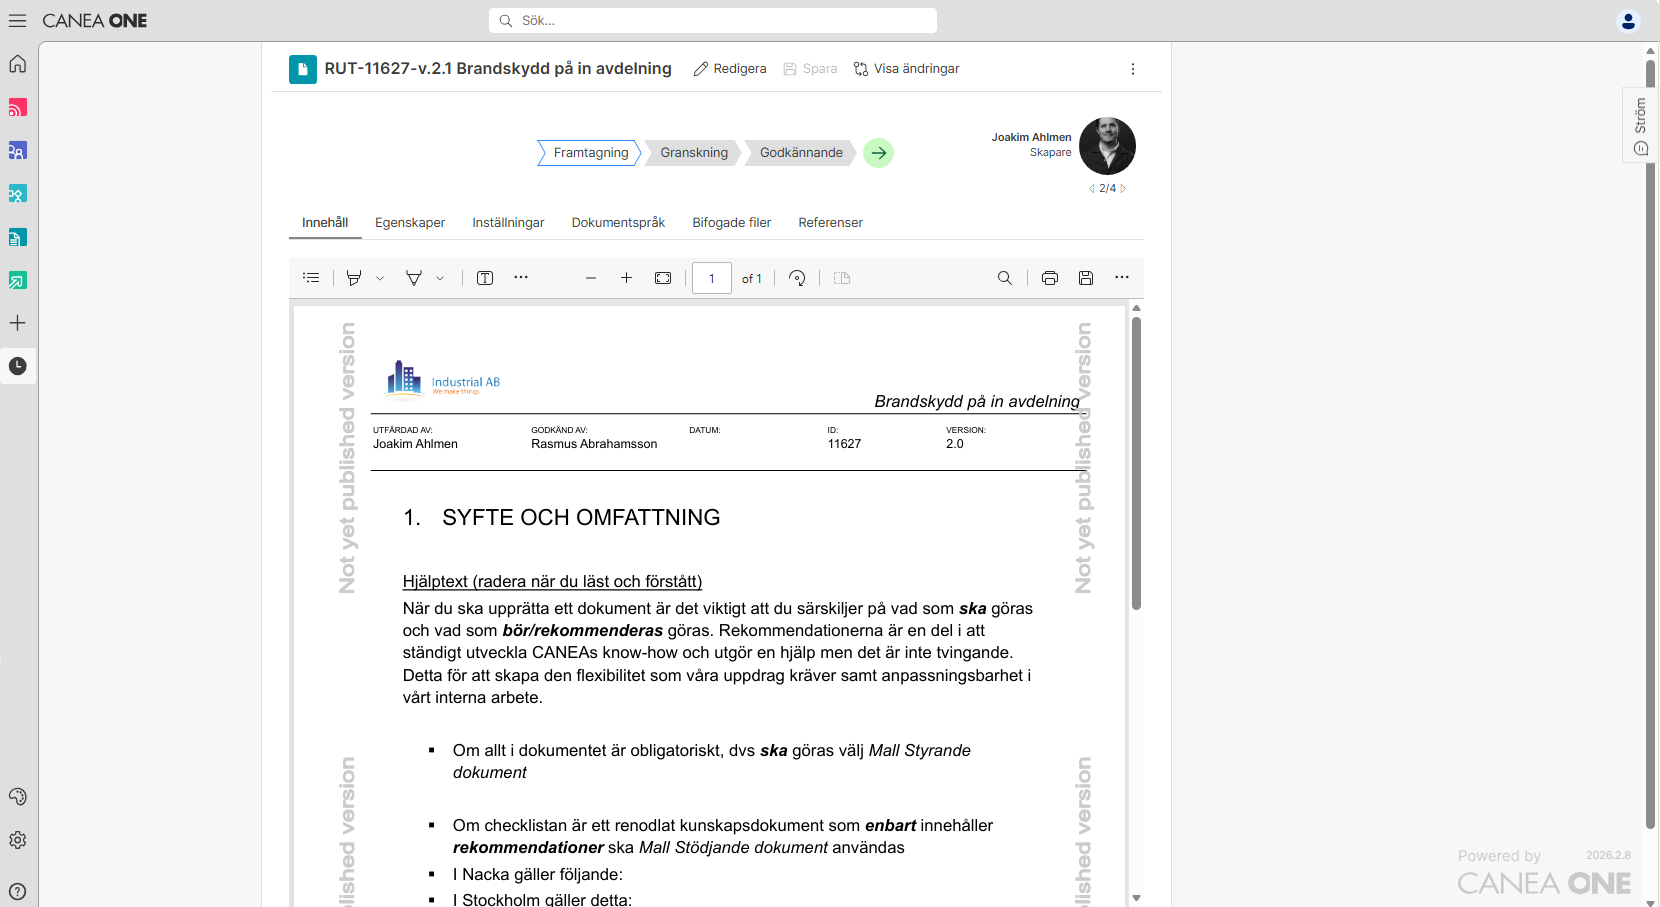
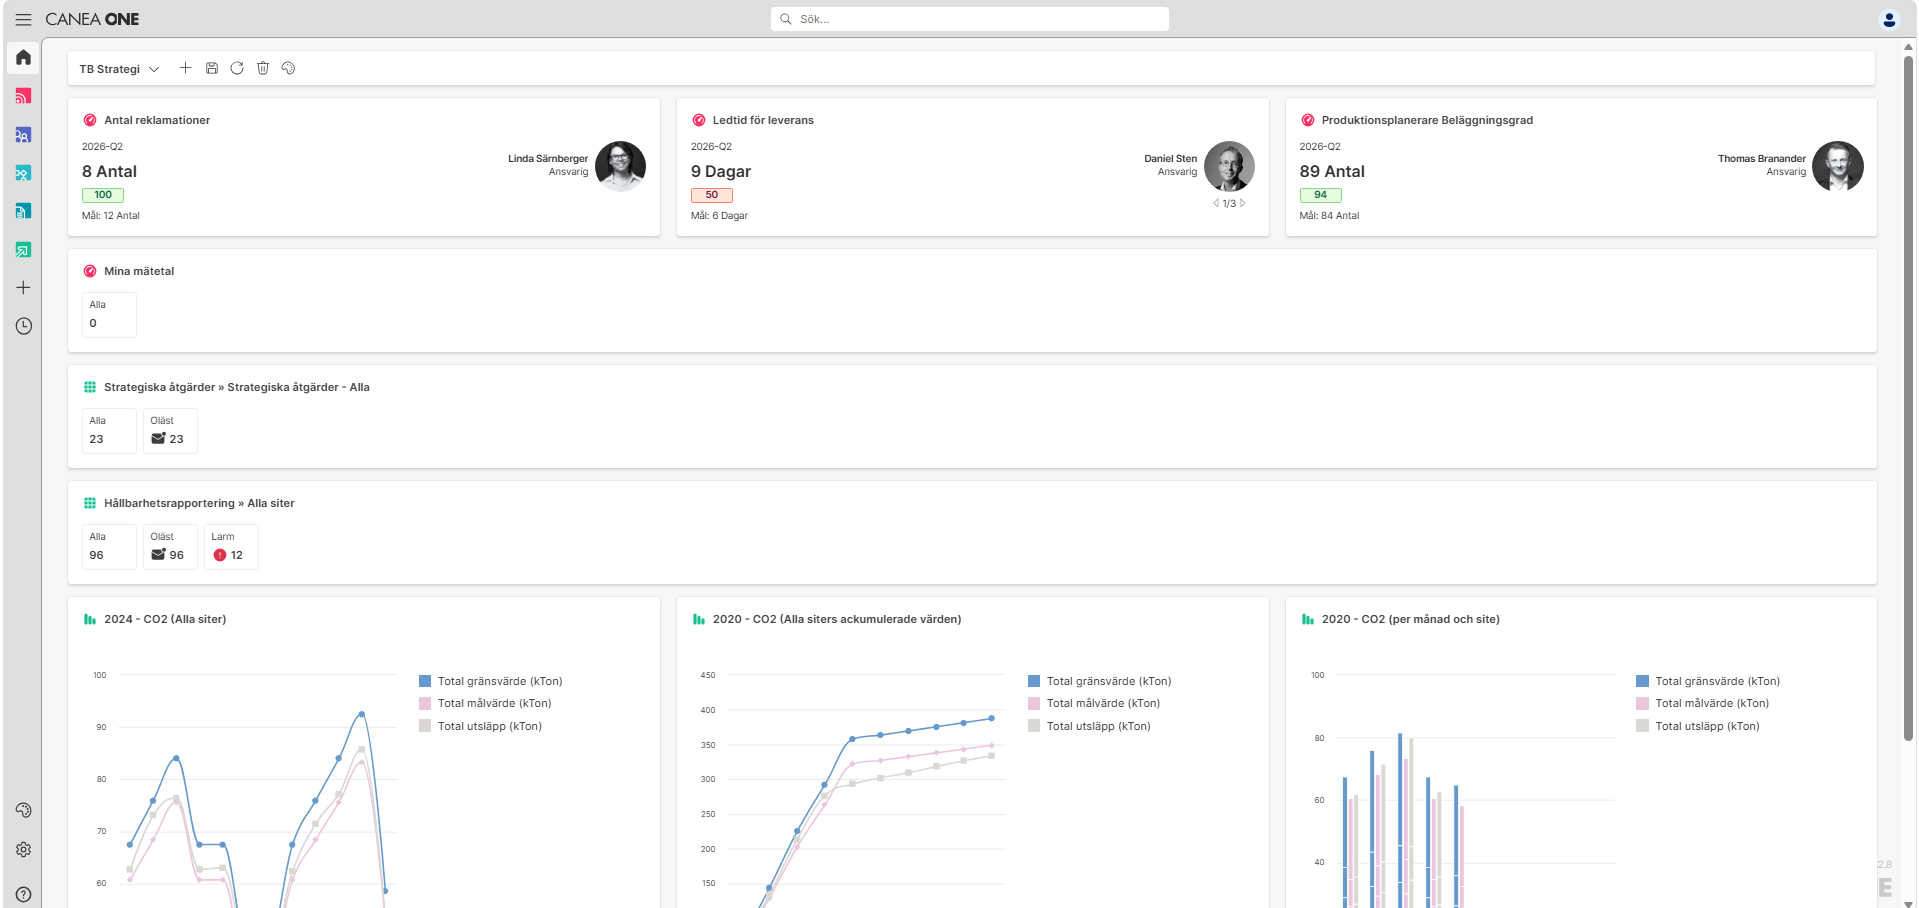
CANEA ONE är ett digitalt stöd för hantering av informationssäkerhetsrisker, kontroller, informationstillgångar, leverantörsstyrning och styrande dokumentation, samlat i ett system med full spårbarhet och löpande uppföljning.

VÅRT ARBETSSÄTT

Från nuläge till ett säkerhetsarbete som håller

Informationssäkerhet fungerar när styrning, riskhantering, ansvar och uppföljning hänger ihop. De fyra stegen skapar struktur från nulägesanalys och riskbedömning till införande och uppföljning. Ni kan få stöd i en enskild del eller genom hela arbetet.

1

Starta och förbereda
Arbetet inleds med en nulägesanalys mot ISO/IEC 27001. Mål, omfattning, projektorganisation, roller och ansvar tydliggörs, och en plan för det fortsatta arbetet tas fram.

2

Inventera och analysera
Risker och sårbarheter identifieras och analyseras. Dokumentation, omvärld, intressenter och befintliga arbetssätt kartläggs för att tydliggöra nuläget och vad som behöver utvecklas.

3

Utveckla och införa
Processer, säkerhetsåtgärder och dokumentation tas fram och införs utifrån verksamhetens behov. Forum för uppföljning etableras, och ledning, nyckelroller och medarbetare får rätt kunskap för att arbeta enligt de nya arbetssätten.

4

Följ upp och utvärdera
Kritiska processer och säkerhetsåtgärder testas och följs upp. Internrevision och ledningens genomgång ger underlag för fortsatt utveckling och, när det är aktuellt, förberedelser inför certifieringsrevision.
utbildning-grundkurs-informationssakerhet-ISO27001

Ledningssystem för informationssäkerhet
Med ett ledningssystem för informationssäkerhet enligt ISO 27001 får ni struktur för att identifiera, hantera och följa upp säkerhetsrisker. CANEA stöttar med allt från projektledning till riktat expertstöd inför införande och certifiering.
Nis2 blogg

NIS2-direktivet

NIS2 ställer skärpta krav på riskhantering, incidentrapportering och säkerhet i leverantörskedjan för samhällskritiska och viktiga verksamheter. CANEA hjälper er med analys, implementering och regelefterlevnad för att möta direktivets krav.
"Med CANEA som partner kunde vi tryggt och strukturerat navigera genom införandeprocessen för att bli ISO 27001-certifierade. Deras kunskap och vägledning säkerställde att vi var väl rustade för både certifiering och fortsatt arbete."
Fredrik Avenhammar
 Informationssäkerhetschef
Åtta45 Tryckeri
 
it-losningar-projektportfoljhantering-2
VAD NI FÅR

Effekter av ett strukturerat informationssäkerhets­arbete

  • Tydligare kontroll över verksamhetskritisk information och de tillgångar som behöver skyddas
  • Prioriterade risker och åtgärder som gör säkerhetsarbetet mer fokuserat och genomförbart
  •  Löpande efterlevnad av ISO 27001, cybersäkerhetslagen, GDPR och relevanta myndighetsföreskrifter.
  • Styrande dokument med tydligt ansvar, livscykelhantering och spårbar distribution
  • Säkrare arbetssätt för behörigheter, leverantörer, incidenter samt on- och offboarding
  • Bättre beslutsunderlag genom uppföljning av KPI:er, kontroller, avvikelser och risker
DET DIGITALA STÖDET

CANEA ONE – digitalt stöd för informationssäkerhet

Systematisera och strukturera organisationens informationssäkerhetsarbete i ett och samma system. Informationstillgångar, risker, kontroller, leverantörer och styrande dokument hänger ihop och ger er full spårbarhet och löpande kontroll.

Välorganiserad grund för ISO 27001
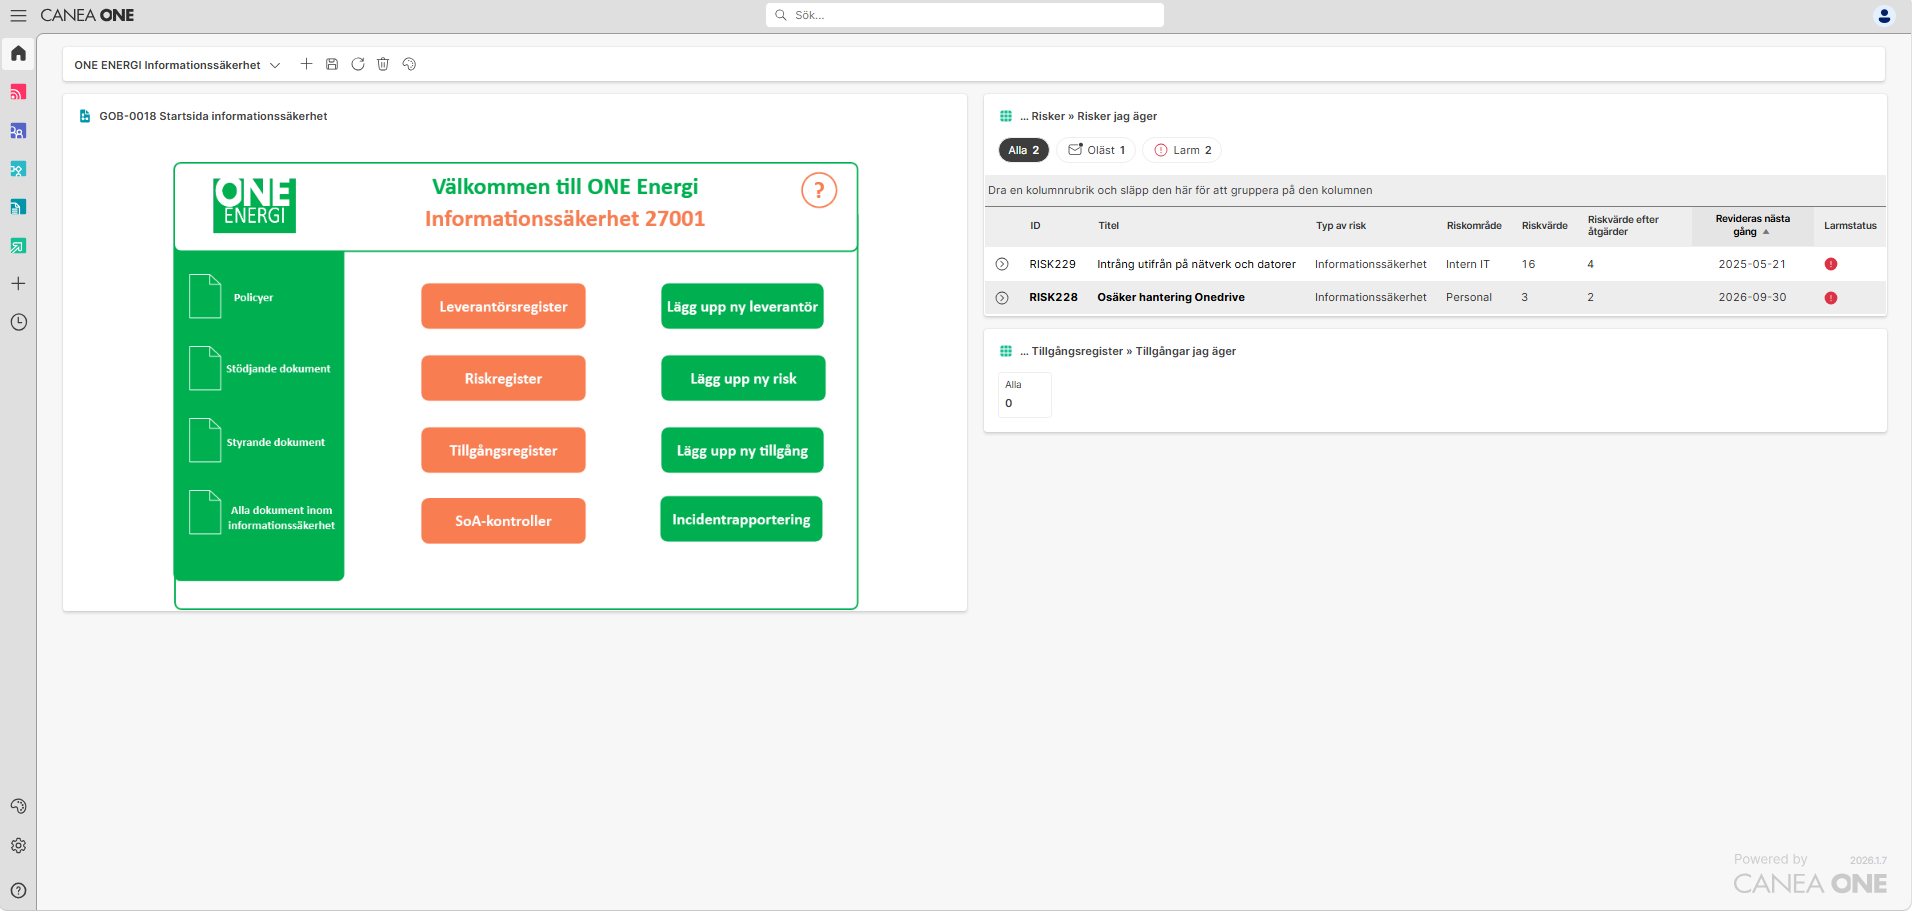
Plattformen stödjer uppsättning av ett genomarbetat ISMS-ramverk där mål, omfattning, policyer och ansvar är tydligt definierade i systemet. Det skapar en välorganiserad grund för att följa standarder som ISO 27001 och hantera informationssäkerhet systematiskt.


  • Mål, scope och policyer definierade direkt i plattformen

  • Tydliga roller och ansvar kopplade till ISMS-strukturen

  • Strukturerad grund för certifieringsarbete och löpande styrning

Informationssäkerhet - ISMS-ramverk
konsult-ledarskap-kulturförflyttning-vill-du-prata
DET MÄNSKLIGA STÖDET

Konsultstöd genom hela säkerhetsarbetet

Vi hjälper er att bygga, förankra och följa upp ett informationssäkerhetsarbete som fungerar i praktiken. Erfarenheten omfattar GAP-analyser, riskarbete, ledningssystem enligt ISO 27001, internrevisioner, leverantörsbedömningar och certifieringsförberedelser.

Ni väljer hur mycket stöd ni vill ha, så tar vi hand om resten. Oavsett var ni befinner er tar vi oss an uppdraget och ser till att ni kommer framåt.

Vill ni få bättre kontroll över er informationssäkerhet?

Ofta finns det konkreta steg som snabbt ger bättre struktur, tydligare ansvar och mer systematisk uppföljning. Vi tar gärna ett första samtal för att förstå er situation och berätta vad som är rimligt att börja med.

Utforska mer

Vanliga frågor om informationssäkerhet

 
Informationssäkerhet handlar om att skydda all information i en organisation – oavsett format och medium. Det omfattar konfidentialitet (att information bara är tillgänglig för behöriga), integritet (att information är korrekt och fullständig) och tillgänglighet (att information finns tillgänglig när den behövs). Det inkluderar teknisk säkerhet, men också processer, policies, roller, leverantörsstyrning och medarbetarnas beteende.
Ett ledningssystem för informationssäkerhet (LIS) byggs upp i flera steg: kartläggning av informationstillgångar och kravbild, riskanalys och val av kontroller, utformning av processer och dokumentation, utbildning och förankring i organisationen, samt löpande uppföljning genom internrevisioner och ledningens genomgång. ISO 27001 ger ett beprövat ramverk för hur arbetet ska struktureras och vad som behöver finnas på plats för en certifiering.
Cybersäkerhet fokuserar specifikt på skydd av digitala system, nätverk och data mot cyberattacker. Informationssäkerhet är ett bredare begrepp som också inkluderar icke-digital information, fysisk säkerhet, personrelaterade risker och organisatoriska processer. Cybersäkerhet är med andra ord en viktig del av informationssäkerheten, men informationssäkerhet är mer övergripande och kopplar i högre grad till verksamhetens styrning och ledningssystem.
Både NIS2 och GDPR ställer krav på organisationers informationssäkerhetsarbete, men på olika sätt. NIS2 reglerar cybersäkerheten för samhällskritiska och viktiga verksamheter och kräver bland annat riskhantering, incidentrapportering och säkerhet i leverantörskedjan. GDPR ställer krav på skydd av personuppgifter och inkluderar krav på tekniska och organisatoriska säkerhetsåtgärder. Ett välutformat ledningssystem för informationssäkerhet enligt ISO 27001 skapar en gemensam grund som underlättar efterlevnad av båda regelverken.
Läs mer om NIS2 →
Nicolas ter Wisscha_sv_low

Kontakta oss

Ta första steget – kontakta oss så berättar vi mer.